Backup externalisé : une copie hors site ne suffit pas contre les ransomwares
Un backup externalisé est une sauvegarde conservée en dehors du site où fonctionnent vos équipements de production. Il permet de récupérer vos données après un incendie, un vol, une panne ou une cyberattaque. Mais éloigner une copie ne suffit pas : pour être utile, elle doit aussi résister aux suppressions malveillantes et permettre une restauration dans un délai compatible avec votre activité.
Éloigner les données, sans reproduire les mêmes vulnérabilités
Une sauvegarde locale facilite la récupération rapide d’un fichier ou d’un serveur. En revanche, si elle reste dans les mêmes locaux, un dégât des eaux peut détruire simultanément les données et leur copie. La sauvegarde hors site supprime ce point de défaillance commun. Elle peut prendre la forme d’un support transporté ailleurs, d’une copie vers un autre établissement ou d’une télésauvegarde vers un hébergement distant.
Testez vos connaissances sur le backup externalisé
Répondez aux six questions, puis validez pour découvrir votre score et les explications.
La distance géographique ne garantit toutefois pas l’indépendance informatique. Un ransomware peut atteindre un stockage distant si celui-ci reste accessible avec des identifiants compromis. La séparation des comptes, des droits et des environnements d’administration compte autant que l’adresse du stockage.
Pensez cette séparation comme une membrane : elle doit laisser passer les nouvelles sauvegardes, sans laisser traverser librement les ordres de suppression provenant de la production. Concrètement, vérifiez si un administrateur du serveur principal peut aussi effacer les copies distantes. Si oui, votre frontière géographique reste trop perméable sur le plan des autorisations.
Enfin, réplication et sauvegarde ne sont pas interchangeables. La réplication peut propager une corruption ou une suppression. Un snapshot facilite un retour en arrière, mais reste vulnérable s’il dépend du système touché. Une véritable stratégie conserve des points de récupération indépendants, suffisamment anciens pour précéder un incident découvert tardivement.
Construire des copies protégées et un historique exploitable
Appliquer la règle 3-2-1-1-0
La règle 3-2-1 prévoit trois copies des données, dont la production, sur deux types de supports, avec une copie hors site. Son extension 3-2-1-1-0 ajoute une copie immuable ou isolée et un objectif de zéro erreur de récupération vérifiée. Ce dernier point exige des contrôles : un transfert terminé sans alerte ne prouve pas qu’une application redémarrera correctement.
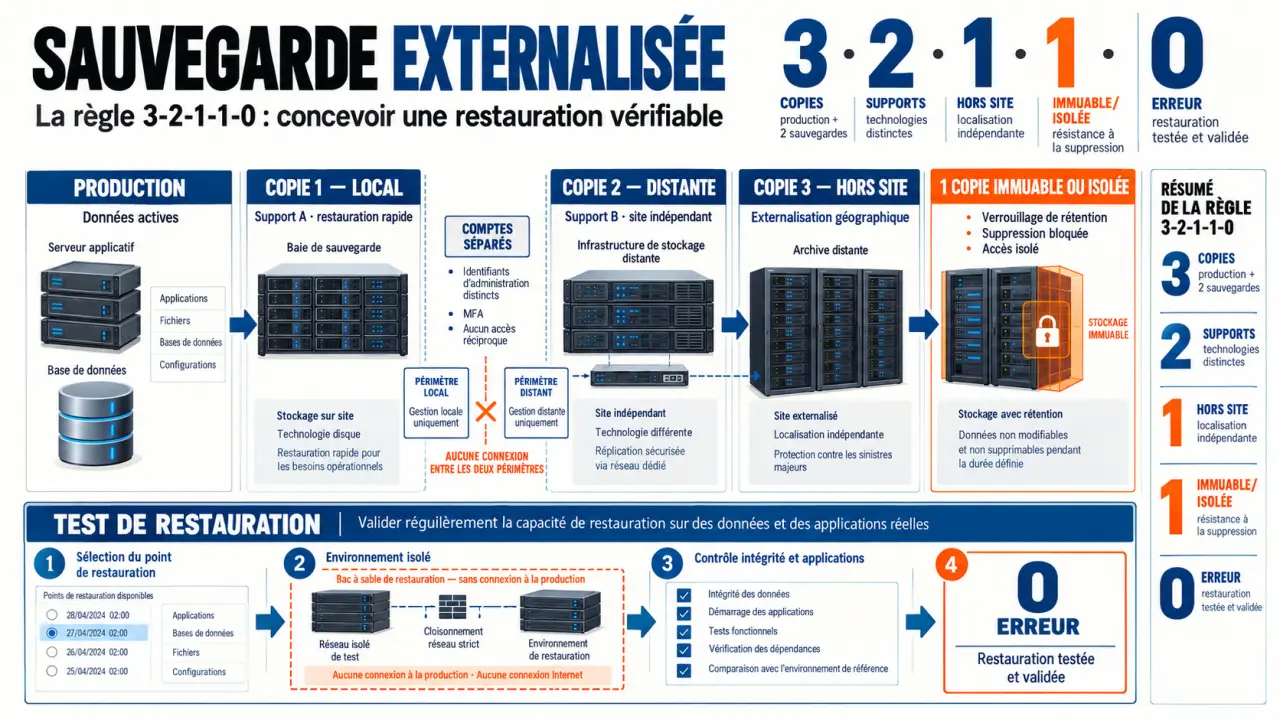
L’immuabilité interdit la modification ou la suppression pendant une durée définie, selon les mécanismes et droits configurés. L’air gap repose sur une isolation, notamment avec un support déconnecté. Le versioning conserve plusieurs états d’un objet, mais ne remplace pas à lui seul un verrouillage contre la suppression malveillante.
Adapter les méthodes et la rétention aux données
Une sauvegarde complète recopie l’ensemble du périmètre. Une incrémentielle enregistre les changements depuis la sauvegarde précédente ; une différentielle, ceux intervenus depuis la dernière complète. L’incrémentiel réduit généralement les transferts, mais sa restauration dépend de la chaîne ou du mécanisme de reconstruction utilisé. Vérifiez donc les conséquences pratiques avec votre logiciel.
La rétention détermine combien de temps conserver les points de restauration. Elle doit tenir compte des suppressions découvertes tardivement, des obligations applicables et du coût de stockage. Le chiffrement protège la confidentialité ; le hachage contribue à détecter les altérations. Prévoyez aussi la conservation sécurisée des clés : une sauvegarde chiffrée devient inutilisable si sa clé est perdue.
Choisir une architecture plutôt qu’une simple étiquette cloud
Cloud, datacenter et S3 ne désignent pas des alternatives strictement équivalentes. Le cloud décrit un mode de fourniture, le datacenter un lieu d’hébergement et S3 une interface de stockage objet. Une même offre peut réunir les trois. Comparez donc les mécanismes réels plutôt que les seuls noms commerciaux.
| Architecture | Intérêt principal | Point de vigilance |
|---|---|---|
| Sauvegarde locale | Récupération de proximité, sans dépendre d’Internet | Exposition au sinistre du site et aux accès compromis |
| Support physique externalisé | Possibilité de déconnexion complète | Transport, rotation, traçabilité et délai de récupération |
| Site distant ou datacenter | Éloignement géographique et infrastructure dédiée ou mutualisée | Indépendance des accès et risques communs entre sites |
| Cloud avec stockage objet S3 | Capacité évolutive et immuabilité selon l’offre | Compatibilité, frais de sortie et configuration du verrouillage |
| Architecture distribuée | Répartition des copies ou fragments entre plusieurs nœuds | Disponibilité des nœuds, reconstruction et gouvernance des clés |
Avec Veeam, Veeam Cloud Connect peut constituer une voie d’externalisation. Pour Acronis, Atempo, Rubrik, Commvault ou Nakivo, contrôlez la compatibilité exacte entre version du logiciel, cible distante et fonctions souhaitées. Une interface S3 ne garantit pas toutes les fonctions d’immuabilité. De même, un partage SMB ou NFS accessible à distance n’apporte pas automatiquement une protection contre l’effacement.
Pour évaluer une offre comme Leviia ou une architecture distribuée comme DATIS, demandez une démonstration sur votre périmètre. Le débit montant, le volume initial et le rythme quotidien des modifications conditionnent la fenêtre de sauvegarde. Le débit de récupération conditionne, lui, le temps nécessaire pour rapatrier les données.
Partir du redémarrage attendu pour organiser les sauvegardes
Avant de fixer une fréquence, définissez deux objectifs métier. Le RPO est la perte de données maximale acceptable, exprimée en durée. Le RTO est le délai cible de remise en service. Des sauvegardes rapprochées peuvent améliorer le RPO sans garantir un RTO court : il faut encore transférer les données, reconstruire les systèmes et vérifier les applications.
Le plan de reprise d’activité, ou PRA, organise ce redémarrage après sinistre. Le plan de continuité d’activité, ou PCA, prévoit le maintien des fonctions essentielles, éventuellement en mode dégradé. Une sauvegarde alimente ces dispositifs ; elle ne fournit pas automatiquement un basculement ni une infrastructure de secours.
- Inventorier le périmètre : serveurs, postes, bases, applications SaaS, configurations et dépendances.
- Prioriser la reprise : identifier les services indispensables et leur ordre de redémarrage.
- Préparer la récupération : documenter les accès de secours, les clés et l’environnement cible.
- Restaurer en environnement isolé : sélectionner un point antérieur à l’incident et vérifier son intégrité.
- Valider le service : contrôler les données, les droits et le fonctionnement applicatif avant la remise en production.
Programmez des tests réguliers, adaptés à la criticité, ainsi qu’après les changements majeurs. Alternez récupération d’un fichier, restauration d’une base et reprise d’un service complet. Consignez les délais mesurés et les anomalies : ces résultats sont plus utiles qu’une simple confirmation de sauvegarde réussie.
Comparer les contrats sur le coût total et les responsabilités
Le prix au volume stocké ne suffit pas pour comparer deux prestataires. Faites chiffrer le stockage avec la rétention souhaitée, les licences, les opérations facturées, les transferts sortants, l’assistance et les tests. Une restauration massive ou une sortie de contrat peut modifier sensiblement le coût total.
Sur la souveraineté, demandez les pays d’hébergement, les lieux de réplication, les sous-traitants et les conditions d’accès administratif. Des datacenters français ne répondent pas seuls à toutes ces questions. Vérifiez le périmètre des certifications annoncées, comme ISO 27001, et les exigences sectorielles applicables, notamment HDS lorsque nécessaire.
- Clés : qui les détient, les renouvelle et permet leur récupération en urgence ?
- Exploitation : qui traite les alertes et corrige une sauvegarde manquée ?
- Restauration : qui intervient, à quels horaires et avec quels engagements ?
- Réversibilité : dans quel format récupérer les copies, avec quels délais et frais ?
Avant de signer, demandez un test de restauration représentatif et une répartition écrite des responsabilités. Le bon backup externalisé n’est pas seulement une copie disponible ailleurs : c’est une capacité de récupération démontrée, administrable même lorsque votre environnement principal est indisponible.