Bug logiciel : du comportement anormal au correctif, sans confondre panne et faille
Un bug logiciel est un défaut de conception, de logique ou de programmation qui entraîne un comportement incorrect. Il peut provoquer un plantage, mais aussi un calcul faux, un affichage décalé ou une perte de données sans message d’erreur. Pour le résoudre, il faut distinguer le symptôme de sa cause, documenter les conditions d’apparition et vérifier que la correction tient dans la durée.
Reconnaître un bug sans accuser trop vite le logiciel
Le mot bogue est l’équivalent français de « bug ». Le défaut peut se situer dans une application, une bibliothèque tierce, un firmware ou un autre composant logiciel. Il reste parfois invisible jusqu’à la rencontre d’une donnée particulière, d’une configuration précise ou d’une forte charge.
Un écran figé ne suffit donc pas à établir le diagnostic. Une connexion interrompue, un disque défaillant, un paramétrage incorrect ou une mauvaise manipulation peuvent produire des symptômes similaires. Un virus, lui, relève d’un logiciel malveillant : ce n’est pas un synonyme de bug.
| Notion | Ce qu’elle désigne | Réflexe utile |
|---|---|---|
| Bug | Défaut entraînant un comportement incorrect. | Documenter et tenter de reproduire. |
| Erreur | Terme large : erreur humaine, résultat faux ou événement signalé. | Lire le message et rechercher sa cause. |
| Panne | Indisponibilité dont l’origine peut être matérielle, logicielle ou réseau. | Identifier le composant touché. |
| Fonctionnalité | Comportement prévu, éventuellement mal compris ou mal conçu. | Comparer avec les exigences et la documentation. |
| Vulnérabilité | Faiblesse permettant de compromettre la sécurité. | Alerter par le canal de sécurité approprié. |
| Exploit | Méthode ou code exploitant une vulnérabilité. | Réduire l’exposition et appliquer la correction. |
L’épisode du Harvard Mark II a popularisé le terme : le journal d’entretien du 9 septembre 1947, à 15 h 45, rapporte un insecte trouvé dans un relais. Il s’agissait d’un incident matériel ; le mot « bug » était déjà employé pour désigner des défauts techniques.
Comprendre les causes derrière les symptômes
Les causes fréquentes sont une condition logique incorrecte, une donnée mal contrôlée, une ressource mal gérée ou une incompatibilité entre composants. Une modification de dépendance ou de système peut révéler un défaut latent. Les tests insuffisants ne créent pas nécessairement le bug, mais le laissent passer jusqu’aux utilisateurs.
Calculs, mémoire et arrêts inattendus
Un résultat faux peut être plus discret qu’un crash. Une remise commerciale mal calculée laisse l’application fonctionner tout en produisant des données incorrectes. À l’inverse, une exception non gérée peut interrompre brutalement une opération ; une exception correctement traitée n’est pas, à elle seule, la preuve d’un bug.
- Fuite mémoire : de la mémoire devenue inutile reste occupée, ce qui augmente la consommation et peut dégrader les performances.
- Erreur de segmentation : le programme tente un accès mémoire interdit ou invalide.
- Dépassement de tampon : une écriture déborde de la zone mémoire prévue.
- Dépassement d’entier : un résultat sort de l’intervalle représentable par le type numérique.
- Dépassement de pile : la pile d’exécution est épuisée, notamment lors d’une récursion incontrôlée.
Blocages et bugs intermittents
Une race condition, ou situation de compétition, apparaît lorsque le résultat dépend de l’ordre d’exécution d’opérations concurrentes. Un deadlock, ou interblocage, survient lorsque des tâches attendent mutuellement des ressources qu’elles détiennent. Ces défauts peuvent sembler disparaître dès qu’on cherche à les observer.
Pour un bug intermittent, pensez à l’horloge autant qu’aux clics : notez l’heure exacte, le fuseau horaire, le délai depuis le lancement et l’éventuelle expiration d’une session. Un échec « aléatoire » peut coïncider avec une tâche planifiée, un changement de date ou un jeton expiré. Cette chronologie permet aussi de rapprocher le signalement des journaux du serveur.
Transformer une anomalie en rapport de bug exploitable
Sauvegardez d’abord les données importantes, surtout si l’anomalie touche leur intégrité. Évitez de répéter une opération risquée, comme un paiement, uniquement pour vérifier le problème. Sur un environnement sans risque, réduisez ensuite le scénario au minimum nécessaire.
Le catalogue officiel des vulnérabilités exploitées · Une référence de la CISA pour identifier les vulnérabilités activement exploitées et mieux prioriser leur correction.
- Relevez la version du logiciel, le système, le navigateur ou l’appareil concerné.
- Décrivez les actions dans leur ordre exact, depuis un état de départ connu.
- Comparez le résultat attendu au résultat observé, sans supposer la cause.
- Précisez la fréquence : systématique, occasionnelle ou observée une seule fois.
- Joignez le message exact, une capture et les journaux utiles, après suppression des informations sensibles.
Un exemple de ticket suffisamment précis
Plutôt que « l’export ne marche pas », un rapport doit permettre à une autre personne de rejouer le scénario. Voici un exemple fictif, à adapter avec les versions et conditions réellement observées.
- Titre : l’export CSV ignore le filtre « commandes annulées ».
- Environnement : version de l’application, navigateur et système à préciser.
- Étapes : ouvrir les commandes, sélectionner le statut « annulée », lancer l’export CSV.
- Résultat attendu : uniquement les commandes annulées.
- Résultat observé : le fichier contient tous les statuts.
- Fréquence et impact : problème systématique sur le compte de test ; retraitement manuel nécessaire.
- Pièces jointes : capture du filtre et fichier anonymisé.
Jira, Bugzilla, GitHub Issues ou Trello permettent de suivre ces signalements. L’essentiel reste un ticket centralisé, avec un responsable, un statut et les éléments de reproduction, plutôt que plusieurs conversations dispersées.
Distinguer l’anomalie fonctionnelle du risque de sécurité
Tous les bugs ne sont pas des vulnérabilités. Un défaut d’alignement visuel ne compromet généralement pas la sécurité. En revanche, un contrôle d’autorisation manquant peut permettre de consulter les données d’un autre compte. Un dépassement de tampon peut aussi avoir des conséquences de sécurité, selon les conditions d’exploitation.
La gravité dépend donc du contexte : données exposées, privilèges nécessaires, accessibilité du composant et conséquences possibles. Rimini Street évoque 29 000 vulnérabilités et expositions communes enregistrées en 2023. Ce volume ne représente pas l’ensemble des bugs logiciels : il concerne les vulnérabilités répertoriées.
Un identifiant CVE sert à référencer une vulnérabilité publiée. La NVD apporte des informations complémentaires ; le catalogue Known Exploited Vulnerabilities aide à repérer certaines failles déjà exploitées. Ces ressources orientent la gestion du risque, sans remplacer l’inventaire des versions réellement utilisées.
Si vous soupçonnez une faille, contactez l’éditeur par son canal de sécurité et évitez de publier des détails exploitables prématurément. Les programmes de bug bounty encadrent et peuvent récompenser ces recherches, uniquement dans le périmètre autorisé.
Corriger durablement, puis vérifier en conditions réelles
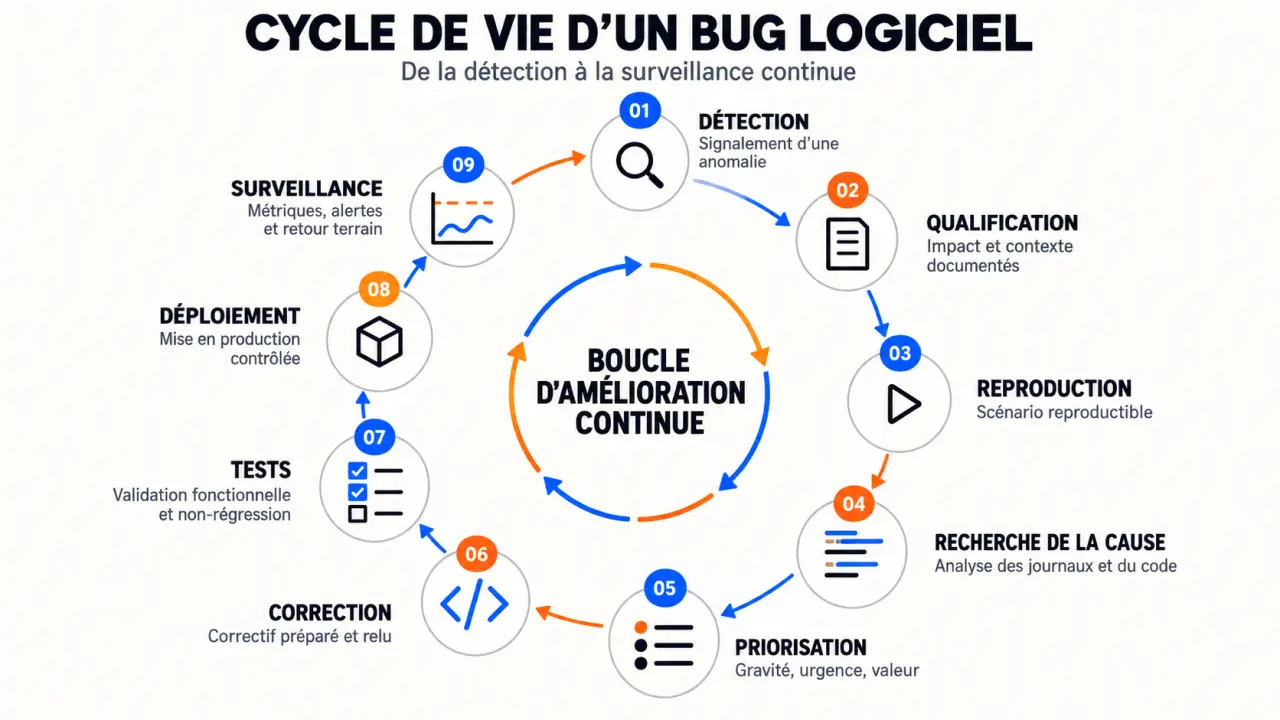
Le traitement suit généralement cette progression : qualification, reproduction, recherche de la cause, correction, tests, déploiement et surveillance. Un débogueur, les journaux et les traces d’exécution aident à comprendre le défaut plutôt qu’à masquer son symptôme.
Il faut distinguer sévérité et priorité. La sévérité mesure les conséquences ; la priorité fixe l’ordre de traitement selon l’exposition, la fréquence, les utilisateurs touchés et les solutions de contournement. Une perte de données exige une attention particulière, même si elle est rare.
Un correctif, ou patch, corrige un ou plusieurs défauts. Une mise à jour peut intégrer des correctifs et des fonctionnalités. Une mesure d’atténuation, comme désactiver temporairement une fonction, réduit l’impact sans supprimer la cause.
Avant livraison, les tests unitaires et d’intégration vérifient le comportement corrigé ; les tests de régression recherchent des effets indésirables ailleurs. Les tests bêta et d’acceptation utilisateur complètent cette validation. Revues de code et analyse de la cause racine réduisent le risque de récidive.
Installez les correctifs de sécurité rapidement, selon leur criticité et les recommandations de l’éditeur. En entreprise, prévoyez une validation adaptée, une sauvegarde et un retour arrière. Après déploiement, surveillez les erreurs et rouvrez le ticket si le scénario initial échoue encore : un correctif livré n’est pas forcément un problème résolu.