Ingénieur cybersécurité : protéger l’entreprise avant que l’alerte ne devienne une crise
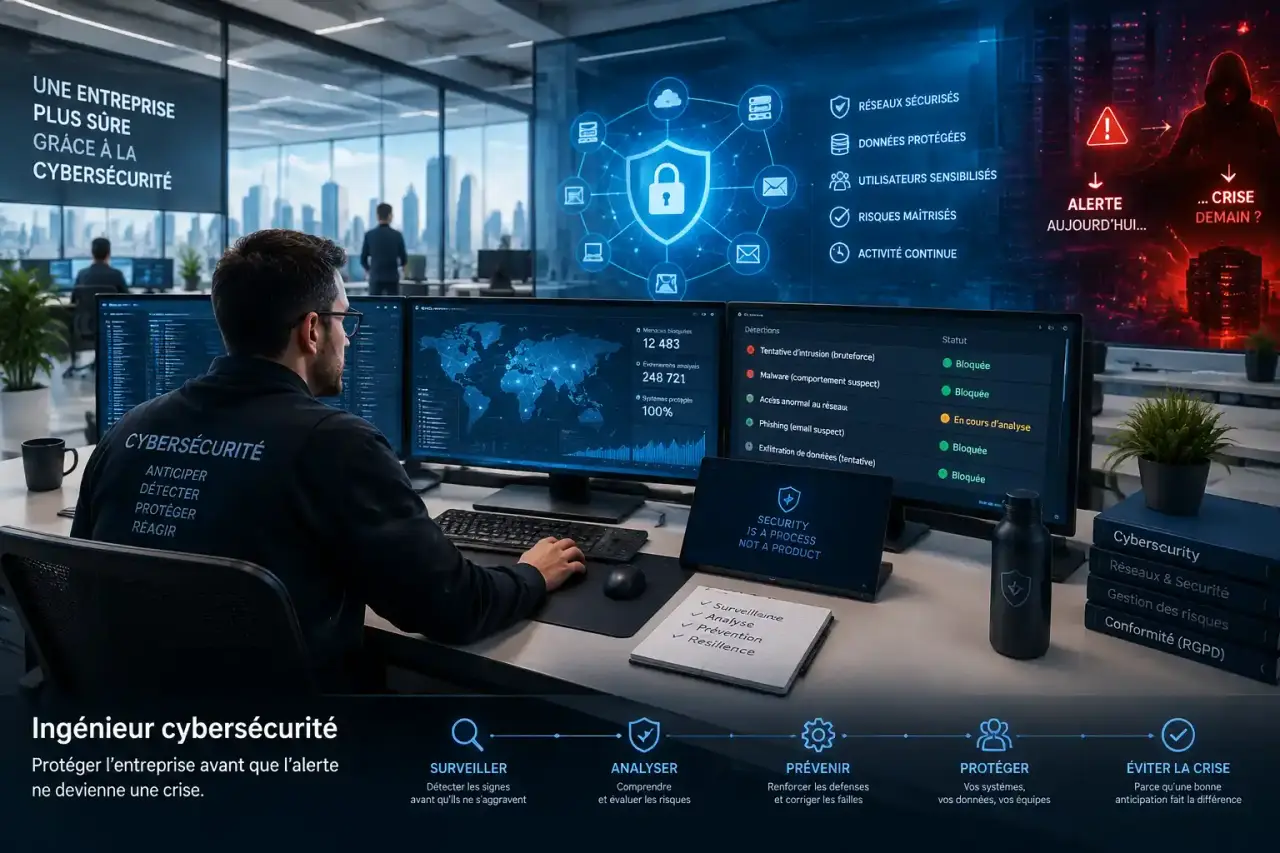
L’ingénieur cybersécurité protège les systèmes d’information contre les intrusions, le phishing, les malwares, les vols de données et les interruptions de service. Son travail ne se limite pas à réagir aux attaques : il anticipe les risques, surveille les signaux faibles, corrige les failles et aide l’entreprise à maintenir son activité. Ce métier technique et transversal est accessible par plusieurs parcours de formation.
Un métier de prévention, de surveillance et de décision
L’ingénieur cybersécurité sécurise les réseaux, les applications, les postes de travail, les données sensibles et les infrastructures d’une organisation. Il évalue les risques qui pèsent sur le système d’information, puis définit des mesures adaptées : contrôle des accès, segmentation du réseau, règles de sécurité applicative, sauvegardes, procédures d’urgence ou mise à jour des équipements.
Testez vos connaissances sur le métier d’ingénieur cybersécurité
Répondez aux 6 questions, puis validez vos réponses pour découvrir votre score et les corrections.
Son rôle dépasse la seule informatique. Il échange avec la direction des systèmes d’information, les administrateurs, les développeurs, les équipes métiers et parfois la direction générale. Il traduit une menace technique en conséquence concrète : indisponibilité d’un service, fuite de données, arrêt de production ou atteinte à la réputation.
Quand une alerte devient un incident
Dans un Security Operations Center, ou SOC, l’ingénieur peut intervenir après la réception d’une alerte issue des outils de supervision. Il vérifie si l’activité détectée est normale ou malveillante, analyse les traces disponibles, qualifie l’incident et coordonne les premières mesures de réponse. Selon la situation, il peut recommander d’isoler un poste, de bloquer un accès, de déployer un correctif ou de mettre en place un palliatif pour limiter l’impact.
La gestion d’un incident suit rarement une ligne droite. Il faut examiner les comptes utilisateurs, les machines connectées, les journaux techniques, les applications et les partenaires concernés. Cette cartographie des dépendances évite de traiter uniquement le symptôme. Une connexion suspecte sur un poste peut, par exemple, révéler un problème de droits d’accès, une configuration défaillante ou une faille dans une application exposée.
Les missions concrètes d’un ingénieur cybersécurité
Le quotidien varie selon l’employeur et la spécialité, mais il repose sur un cycle continu : évaluer, protéger, détecter, corriger et améliorer. Une mission d’audit peut alterner avec la rédaction d’un plan d’action, puis avec l’accompagnement d’une équipe projet qui développe une nouvelle application.
- Auditer les systèmes d’information, les applications web, les réseaux et les points d’entrée pour identifier les vulnérabilités.
- Concevoir ou faire évoluer une architecture de sécurité adaptée aux risques et aux usages de l’organisation.
- Superviser les événements de sécurité, analyser les alertes et suivre les tickets d’incident.
- Répondre aux attaques en analysant leurs mécanismes, en confinant la menace, en assurant la remédiation et en améliorant les procédures après l’incident.
- Assurer une veille active sur les menaces, les vulnérabilités logicielles et matérielles, ainsi que sur les évolutions réglementaires.
- Sensibiliser les utilisateurs et conseiller les équipes techniques pour réduire les erreurs humaines et intégrer la sécurité dès la conception.
Ne pas confondre les métiers proches
| Métier | Mission dominante | Positionnement |
|---|---|---|
| Ingénieur cybersécurité | Concevoir, sécuriser et améliorer les dispositifs de protection | Vision technique et transverse du système d’information |
| Analyste SOC | Surveiller, détecter et qualifier les alertes | Fortement orienté vers la supervision et la réponse initiale |
| Consultant cybersécurité | Auditer, conseiller et accompagner des clients | Intervient sur des missions variées, souvent dans le conseil |
| Pentester | Tester la résistance d’un système au moyen d’attaques contrôlées | Spécialiste du hacking éthique |
| RSSI | Piloter la stratégie et la gouvernance de sécurité | Fonction de responsabilité, souvent accessible avec l’expérience |
Les compétences à développer pour exercer
Un ingénieur cybersécurité doit comprendre le fonctionnement global d’une infrastructure avant de vouloir la défendre. Les recruteurs recherchent donc des bases solides en systèmes, réseaux et développement, complétées par une spécialisation progressive en sécurité informatique.
Le socle technique
La maîtrise de Windows et Linux, des protocoles réseau, de l’administration système et de la sécurité des applications est particulièrement utile. Les langages de script comme Python, Perl ou C permettent d’automatiser certaines analyses et de comprendre les mécanismes d’une attaque. Des outils tels que Wireshark servent à examiner les flux réseau et à analyser les protocoles.
Il faut aussi savoir documenter son travail. Un rapport d’audit clair, une procédure de sécurité exploitable ou un compte rendu d’incident précis ont autant de valeur qu’un diagnostic technique pertinent. La cybersécurité s’inscrit dans des référentiels de bonnes pratiques, des exigences de conformité et des contraintes opérationnelles qu’il faut intégrer sans bloquer les métiers.
Les qualités qui font la différence
La rigueur, la méthode et la curiosité sont indispensables, car les menaces évoluent continuellement. La réactivité compte lors d’un incident, mais elle doit s’accompagner de sang-froid : agir trop vite sans analyser peut perturber les systèmes ou détruire des éléments utiles à l’investigation. La communication est également centrale. L’ingénieur doit expliquer une priorité de sécurité à des interlocuteurs non spécialistes et travailler en équipe dans des situations parfois urgentes.
Études, alternance et reconversion : choisir un parcours cohérent
Le niveau bac+5 est fréquemment attendu pour accéder aux postes d’ingénieur, notamment dans les grandes entreprises, les administrations ou les environnements techniques complexes. Un niveau bac+3 peut toutefois permettre de débuter sur des fonctions plus opérationnelles, puis d’évoluer grâce à l’expérience ou à une spécialisation.
| Parcours | Apport principal | À privilégier si… |
|---|---|---|
| BUT ou licence informatique | Bases en développement, systèmes et réseaux | Vous souhaitez construire un socle technique avant de vous spécialiser |
| Master cybersécurité | Approfondissement académique et professionnalisation | Vous visez une expertise en sécurité après un bac+3 |
| Diplôme d’ingénieur | Formation scientifique, technique et gestion de projet | Vous recherchez un cursus long et polyvalent de niveau bac+5 |
| École spécialisée ou formation continue | Spécialisation ciblée et projets pratiques | Vous êtes en reconversion ou souhaitez accélérer sur une expertise précise |
L’alternance et les stages sont particulièrement utiles : ils confrontent l’étudiant aux outils de supervision, aux processus de gestion des incidents et au travail avec une DSI. Pour une reconversion, il est préférable de consolider d’abord les fondamentaux en réseau, Linux et programmation. Une formation courte peut compléter une expérience informatique existante, mais elle remplace rarement l’entraînement pratique nécessaire pour analyser une infrastructure ou répondre à un incident.
Salaire, secteurs recruteurs et évolutions possibles
La rémunération dépend de l’expérience, de la localisation, de la taille de l’employeur, du niveau de responsabilité et de la spécialité. L’Etudiant indique environ 31 000 € bruts annuels pour un débutant, soit près de 2 600 € bruts par mois. Guardia affiche 3 000 € bruts pour un débutant et 5 000 € bruts pour un profil confirmé. Selon l’APEC, le salaire annuel moyen cité atteint 48 800 € bruts, soit environ 4 100 € bruts par mois.
Les perspectives sont favorables pour les profils qualifiés. Parmi les offres APEC citées, 34 % recherchent des candidats ayant moins de 2 ans d’ancienneté. La répartition des offres d’emploi citée pour 2021 montre aussi la diversité des besoins : 46 % en conception, 18 % en gouvernance, 11 % en gestion des incidents, 11 % en audit, 9 % en commercial et 5 % sur des postes généralistes.
Les recrutements concernent les entreprises privées, les ESN, les administrations, les collectivités, les SOC, les data centers et les organisations qui manipulent des données sensibles. Avec l’expérience, l’ingénieur cybersécurité peut devenir architecte sécurité, consultant senior, responsable d’équipe SOC, expert en sécurité applicative ou RSSI. Certaines missions impliquent des astreintes ou une forte pression lors d’un incident majeur. Ce métier convient donc aux personnes qui apprécient l’analyse, l’apprentissage continu et la responsabilité collective face au risque numérique.