Pourquoi réaliser un audit de conformité RGPD en entreprise ? Risques, preuves et plan d’action
Réaliser un audit de conformité RGPD permet de repérer les écarts entre les règles de protection des données et les pratiques réelles de l’entreprise, puis de décider quoi corriger en priorité. Son intérêt dépasse la prévention des sanctions : il aide à protéger les personnes, sécuriser les traitements et clarifier les responsabilités. Encore faut-il examiner ce qui se passe sur le terrain, pas seulement les documents disponibles.
Identifier les risques que les documents ne montrent pas
Un audit de conformité RGPD est une évaluation structurée des traitements de données personnelles, de leur encadrement juridique et de leur fonctionnement opérationnel. Il confronte les exigences applicables aux preuves recueillies : contrats, procédures, entretiens, configurations et échantillons de dossiers.
Testez vos connaissances sur l’audit de conformité RGPD
Répondez aux six questions, puis validez pour découvrir votre score et les explications.
Ce questionnaire est un support de sensibilisation. Il ne constitue ni une certification ni une évaluation juridique personnalisée.
Une politique de confidentialité peut annoncer une durée de conservation sans que les fichiers soient effectivement supprimés. Un registre peut décrire un logiciel officiel alors que les équipes utilisent aussi des tableurs partagés. La présence d’une procédure ne prouve donc pas son application. L’audit sert précisément à rendre ces décalages visibles.
Prévenir les atteintes aux personnes et les conséquences pour l’entreprise
Un accès trop large aux dossiers salariés, une transmission mal sécurisée ou une demande d’effacement oubliée peuvent affecter directement les personnes concernées. Pour l’entreprise, les conséquences comprennent les réclamations, les litiges, les interruptions d’activité et la perte de confiance des clients ou partenaires.
Les manquements les plus graves peuvent relever d’un plafond d’amende de 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu selon les règles applicables. Ces plafonds ne constituent pas des sanctions automatiques. L’audit aide à réduire l’exposition, sans garantir l’absence de contrôle ni de sanction.
Pouvoir démontrer les mesures prises
Le principe d’accountability implique de respecter le RGPD et de pouvoir démontrer les mesures mises en œuvre. Un audit apporte une vision argumentée des écarts et des corrections nécessaires. Il ne constitue toutefois ni une certification ni un transfert de responsabilité vers l’auditeur.
Examiner tout le parcours des données, de la collecte à l’effacement
Toute entreprise traitant des données personnelles dans le champ du RGPD est concernée par leur protection, quelle que soit sa taille. Le périmètre de l’audit doit néanmoins rester proportionné : les enjeux diffèrent entre un fichier de contacts professionnels et des traitements portant sur des données de santé.
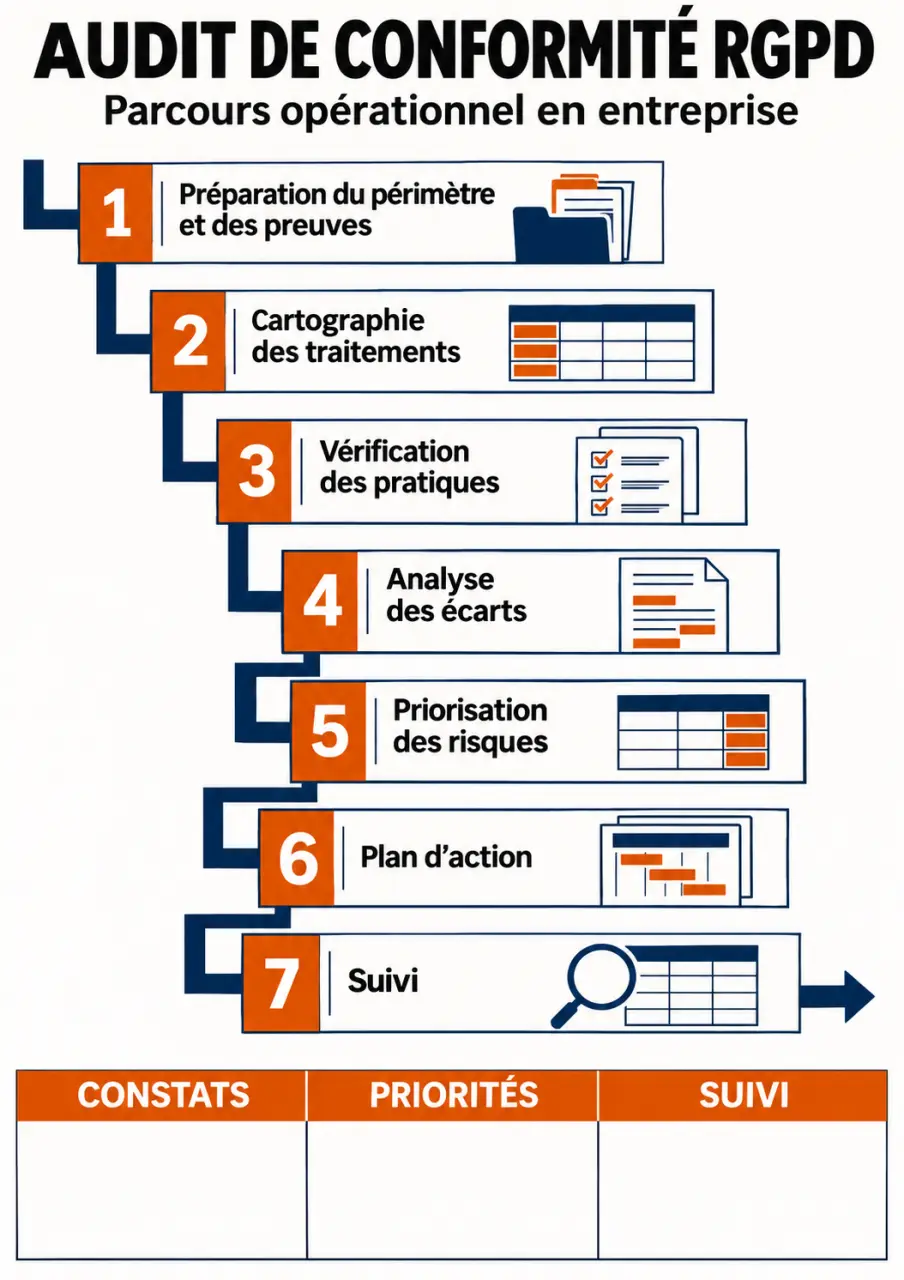
La cartographie permet de savoir quelles données sont utilisées, pourquoi, par qui, dans quels outils et pendant combien de temps. Elle doit couvrir les applications métiers, les dossiers papier et les échanges avec les prestataires.
- Licéité et finalités : vérifier l’objectif de chaque traitement et son fondement parmi les six bases légales prévues à l’article 6 du RGPD ; le consentement n’est pas systématiquement requis.
- Information et droits : examiner les mentions d’information et le traitement effectif des demandes d’accès, de rectification, d’effacement, de limitation ou de portabilité, selon leur applicabilité.
- Conservation : contrôler les durées définies, les règles d’archivage et les mécanismes de suppression.
- Prestataires : examiner les contrats de sous-traitance, les garanties apportées, la localisation des données et les éventuels transferts internationaux.
- Sécurité : évaluer les habilitations, l’authentification, les sauvegardes, la journalisation et les autres mesures adaptées aux risques.
Les archives constituent souvent un réservoir de données oublié : exports commerciaux, anciennes candidatures, pièces jointes et copies locales s’accumulent hors des applications principales. L’audit gagne à vérifier aussi les « sorties » de ce réservoir : qui déclenche la purge, quelles copies subsistent et comment éviter qu’une restauration de sauvegarde réintroduise des données supprimées ? Cette vérification relie la conservation juridique au cycle de vie technique des fichiers.
L’auditeur vérifie également si les traitements susceptibles d’engendrer un risque élevé nécessitent une analyse d’impact relative à la protection des données (AIPD). Celle-ci étudie un traitement en profondeur ; elle ne remplace pas l’audit global. La gestion des violations doit aussi être examinée, notamment la capacité à notifier l’autorité compétente, lorsque les conditions l’exigent, dans les 72 heures après en avoir pris connaissance.
Choisir le bon audit au bon moment
Un premier audit est pertinent lorsque l’entreprise manque de visibilité sur ses traitements ou démarre sa démarche de conformité. Une réévaluation devient utile lors d’un changement de logiciel, d’une acquisition, de l’arrivée d’un prestataire, d’un nouveau traitement ou après une violation de données. En cas d’incident, elle ne doit pas retarder les mesures urgentes.
La CNIL ne fixe pas de fréquence générale pour l’audit de conformité RGPD. FCN Data recommande une périodicité de 1 à 3 ans : il s’agit d’un repère de prestataire, non d’une obligation réglementaire. Le calendrier doit surtout suivre les risques, les transformations de l’entreprise et l’avancement des corrections.
| Format | Objectif principal | Situation adaptée |
|---|---|---|
| Audit initial | Établir les écarts et les priorités | Première démarche structurée |
| Audit de suivi | Vérifier l’efficacité des corrections | Après un plan d’action |
| Audit à blanc | Tester la préparation à un contrôle | Vérification des pratiques et preuves mobilisables |
| Audit de maturité | Évaluer la structuration de la gouvernance | Démarche déjà engagée à faire progresser |
| Audit orienté sécurité | Approfondir les protections techniques et organisationnelles | Risques techniques ou évolution des infrastructures |
Ces formats se complètent. Un audit de sécurité ne valide pas, à lui seul, les bases légales ou l’information des personnes. Une revue ciblée d’un sous-traitant peut aussi compléter l’audit lorsque ce prestataire occupe une place critique dans les traitements.
Organiser une vérification crédible, en interne ou avec un spécialiste
La préparation commence par un périmètre explicite : entités, services, traitements, sites et prestataires concernés. Réunissez ensuite le registre des activités de traitement, les mentions d’information, les contrats, les procédures de gestion des droits et des incidents, les éventuelles AIPD et la documentation de sécurité.
Les entretiens doivent associer les métiers, les ressources humaines, le juridique et l’informatique, ainsi que le délégué à la protection des données (DPO) et le responsable de la sécurité des systèmes d’information (RSSI), lorsqu’ils sont présents. Les déclarations doivent être rapprochées de vérifications concrètes : tester un circuit de demande d’accès, examiner des habilitations ou contrôler un échantillon de suppressions.
Un audit interne convient si l’entreprise dispose de compétences suffisantes, de disponibilité et du recul nécessaire. Un cabinet spécialisé apporte un regard extérieur, notamment pour des traitements complexes ou dispersés. Le choix doit porter sur la méthode, les compétences juridiques et techniques, la confidentialité et la qualité des livrables, plutôt que sur une promesse de « conformité garantie ».
Transformer les constats en corrections vérifiables
Le rapport doit préciser le périmètre examiné, les limites des vérifications, les constats et leurs éléments de preuve. Il doit déboucher sur une liste d’écarts, une cartographie actualisée si nécessaire et un plan d’action priorisé. La priorité dépend notamment de la gravité des conséquences pour les personnes, de la probabilité du risque et des dépendances opérationnelles.
Chaque action doit avoir un responsable, une échéance et une preuve attendue. Par exemple, fermer les accès d’anciens salariés appelle une vérification des comptes désactivés ; réviser une durée de conservation nécessite de contrôler la purge, pas seulement de modifier une procédure.
La direction arbitre les moyens et suit l’avancement avec les responsables concernés. Un contrôle après correction permet de vérifier l’efficacité des mesures et de réévaluer les risques restants. C’est ce suivi qui donne sa valeur à l’audit : passer d’un état des lieux à une protection des données réellement intégrée au fonctionnement de l’entreprise.