De nos scripts maison à l’iPaaS : bilan après 90 jours
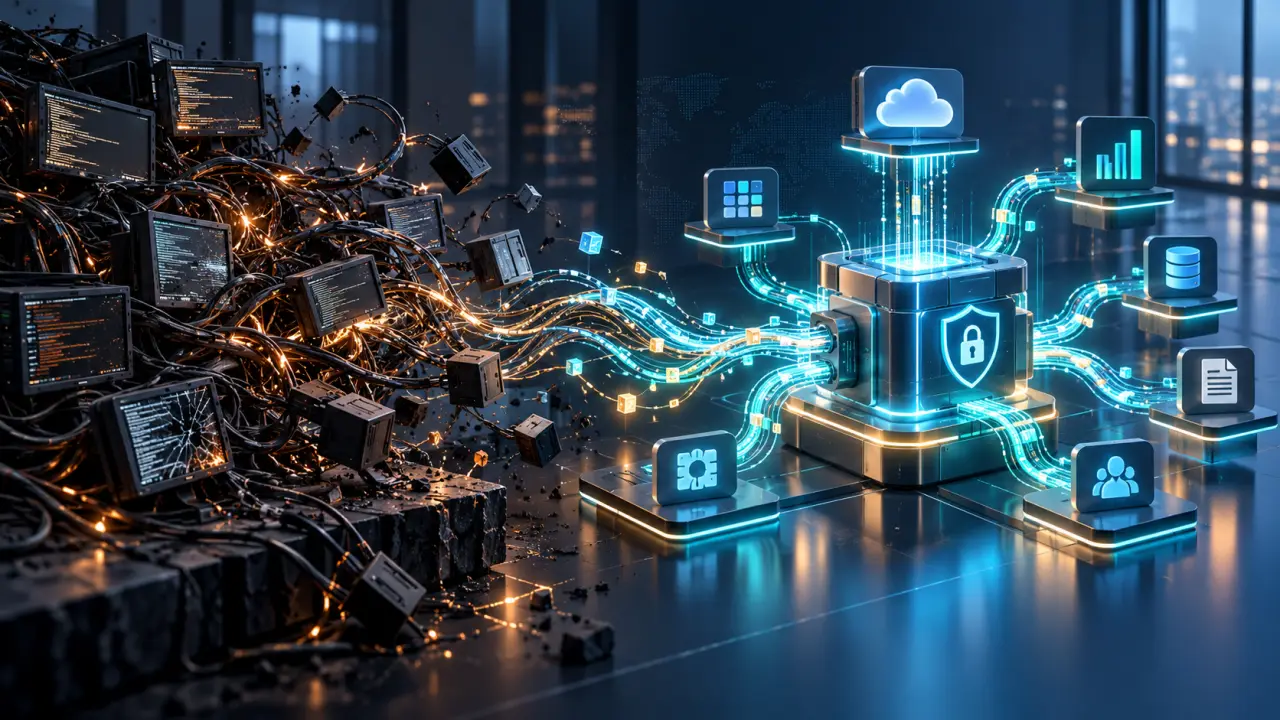
Pendant des années, nos échanges entre applications ont reposé sur une collection de scripts développés au fil des besoins. Après 90 jours avec une plateforme iPaaS, nous avons mesuré ce qui a réellement changé : la fiabilité des flux, la visibilité opérationnelle, la sécurité et le temps consacré à la maintenance.
Pourquoi abandonner les scripts d’intégration maison ?
Un script peut être la meilleure solution pour valider une idée rapidement. Quelques lignes suffisent pour appeler une API REST, transformer un objet JSON et écrire le résultat dans une base de données. Le problème apparaît lorsque ces prototypes deviennent une infrastructure critique sans avoir été conçus pour durer.
Dans notre cas, les difficultés étaient familières : secrets dispersés dans des variables d’environnement, traitements relancés manuellement, absence de journal centralisé et dépendance à la personne qui connaissait chaque exception. Une modification côté CRM ou un changement de format dans un webhook pouvait interrompre une chaîne complète sans alerte exploitable.
Le coût ne se limitait donc pas aux erreurs visibles. Il fallait aussi tester chaque correction, surveiller les tâches planifiées et documenter des comportements parfois implicites. Notre objectif n’était pas de supprimer le code, mais de réserver le développement spécifique aux règles métier qui le justifient.
Notre point de départ et nos critères
Avant la migration, nous avons inventorié les flux et leur criticité. Nous avons retenu quatre critères pour comparer l’approche maison à un iPaaS :
- Résilience : reprise après incident, gestion des délais d’attente et prévention des doublons ;
- Observabilité : historique des exécutions, logs lisibles et alertes contextualisées ;
- Sécurité : stockage des identifiants, contrôle des endpoints et séparation des environnements ;
- Productivité : rapidité de modification sans dégrader la qualité du système.
Nous avons commencé par trois flux représentatifs : la réception de leads depuis un formulaire Web, la synchronisation de comptes vers le CRM et l’envoi d’événements vers un outil d’analyse. Ce périmètre limité nous a permis de mesurer les gains sans interrompre les traitements existants.
Ce qui a changé après 90 jours
Une supervision enfin exploitable
Le premier bénéfice est la visibilité. Chaque exécution possède un statut, une durée et un contexte. Lorsqu’un service distant répond avec une erreur 429, l’équipe sait immédiatement s’il faut attendre, réessayer ou contacter le fournisseur. Cette information remplace avantageusement la recherche dans plusieurs fichiers de logs.
Les alertes sont également plus utiles lorsqu’elles décrivent l’impact réel : flux concerné, étape en échec, nombre de tentatives et identifiant de corrélation. Nous avons réduit le bruit en séparant les alertes bloquantes des simples avertissements.
Des transformations de données plus lisibles
Les scripts accumulaient des conversions de dates, des renommages de champs et des règles de nettoyage. Dans l’iPaaS, ces étapes sont visibles dans le scénario. La personne qui reprend un flux comprend son parcours sans devoir parcourir tout le dépôt de code.
Cette lisibilité ne dispense pas de tests. Nous vérifions toujours les champs obligatoires, les formats inattendus et les limites de taille. Nous avons aussi conservé une validation en amont afin d’éviter qu’une donnée invalide ne se propage vers plusieurs applications.
Une sécurité plus homogène
La centralisation des secrets a supprimé plusieurs risques courants. Les clés ne sont plus copiées dans des scripts ou des tickets, les droits sont associés à des connexions dédiées et les environnements de test et de production sont séparés. Nous avons également limité les endpoints exposés et vérifié la signature des webhooks entrants.
La sécurité reste toutefois une responsabilité d’équipe. Un iPaaS ne corrige pas une mauvaise configuration, une permission trop large ou une donnée sensible envoyée au mauvais destinataire. Les revues d’accès et la rotation des identifiants font désormais partie de notre routine mensuelle.
À retenir : l’iPaaS n’est pas un raccourci pour éviter toute décision technique. C’est une couche d’orchestration qui rend les décisions visibles, répétables et plus simples à contrôler.
Cette logique vaut aussi pour les projets numériques qui ne ressemblent pas à une architecture backend. Dans un flux éditorial, par exemple, une étape de préparation d’images ou de contenus peut être automatisée sans alourdir le travail quotidien ; un Défroisseur vapeur peut même devenir un détail à vérifier dans une fiche produit avant publication. L’essentiel reste de formaliser la donnée, son responsable et le résultat attendu.
Les limites rencontrées et nos ajustements
Le bilan n’est pas uniquement positif. La migration demande d’abord un effort de cartographie : un flux mal compris sera simplement déplacé dans un nouvel outil. Nous avons aussi dû revoir nos conventions de nommage et définir une stratégie claire pour les erreurs permanentes, les erreurs temporaires et les doublons.
Autre point de vigilance : le risque de créer trop vite des scénarios difficiles à maintenir. Nous avons adopté quelques règles simples :
- un flux doit avoir un objectif unique et un propriétaire identifié ;
- chaque transformation importante doit être documentée ;
- les appels externes doivent prévoir un délai, une reprise et une limite de tentatives ;
- les données sensibles ne doivent jamais apparaître dans les logs ;
- toute modification passe par un environnement de test avant production.
Notre conclusion après trois mois
Après 90 jours, le passage à l’iPaaS a surtout changé notre manière de travailler. Nous consacrons moins de temps à maintenir des tâches invisibles et davantage à améliorer les parcours qui produisent de la valeur. Les scripts n’ont pas disparu : certains traitements très spécifiques restent codés, versionnés et testés. Ils sont simplement intégrés dans une architecture où leur rôle est clairement délimité.
Pour une équipe technique, le bon indicateur n’est pas le nombre de connecteurs disponibles. Il s’agit plutôt de savoir si les flux sont compréhensibles, surveillés et récupérables lorsqu’un service tiers évolue. Sur ce point, notre bilan est net : l’orchestration centralisée apporte une base plus fiable pour accompagner la croissance.
Vous souhaitez approfondir les sujets liés aux API, à la performance et à la sécurité des flux ? Découvrez tous nos services sur notre page d’accueil.